Le réseau Tor est conçu pour protéger la vie privée des utilisateurs en faisant transiter leur trafic Internet par une série de relais, ce qui rend difficile le traçage de leurs activités en ligne.
Cependant, le réseau fait face à diverses menaces, y compris de la part de personnes qui se contentent d’utiliser un client Tor.
Ces attaquants côté client, bien que limités dans leurs capacités par rapport à des attaquants plus sophistiqués, peuvent tout de même faire peser des risques importants sur les performances et la fiabilité du réseau.
Un client Tor est un logiciel qui vous permet d’utiliser le réseau Tor.
Le client Tor le plus courant est le Navigateur Tor, semblable à un navigateur web ordinaire, mais doté de protections intégrées de la vie privée.
Comprendre les adversaires côté client
Les attaquants côté client sont des individus ou des entités qui utilisent un client Tor pour mener des attaques contre le réseau.
Contrairement aux attaquants plus avancés, ils ne contrôlent aucun relais ni aucune infrastructure au sein du réseau Tor.
Ils s’appuient plutôt sur leur accès à Internet et sur un client Tor pour mener leurs attaques.
Attaques par déni de service (DoS)
L’une des principales menaces que représentent les attaquants côté client est la capacité de mener une attaque par déni de service (DoS).
Une attaque par déni de service (DoS) est une tactique par laquelle un attaquant tente de rendre un service, ici le réseau Tor, difficile à utiliser pour ses utilisateurs légitimes.
Les attaquants côté client peuvent lancer des attaques par déni de service (DoS) pour dégrader les performances du réseau Tor, provoquant des perturbations qui touchent tous les utilisateurs.
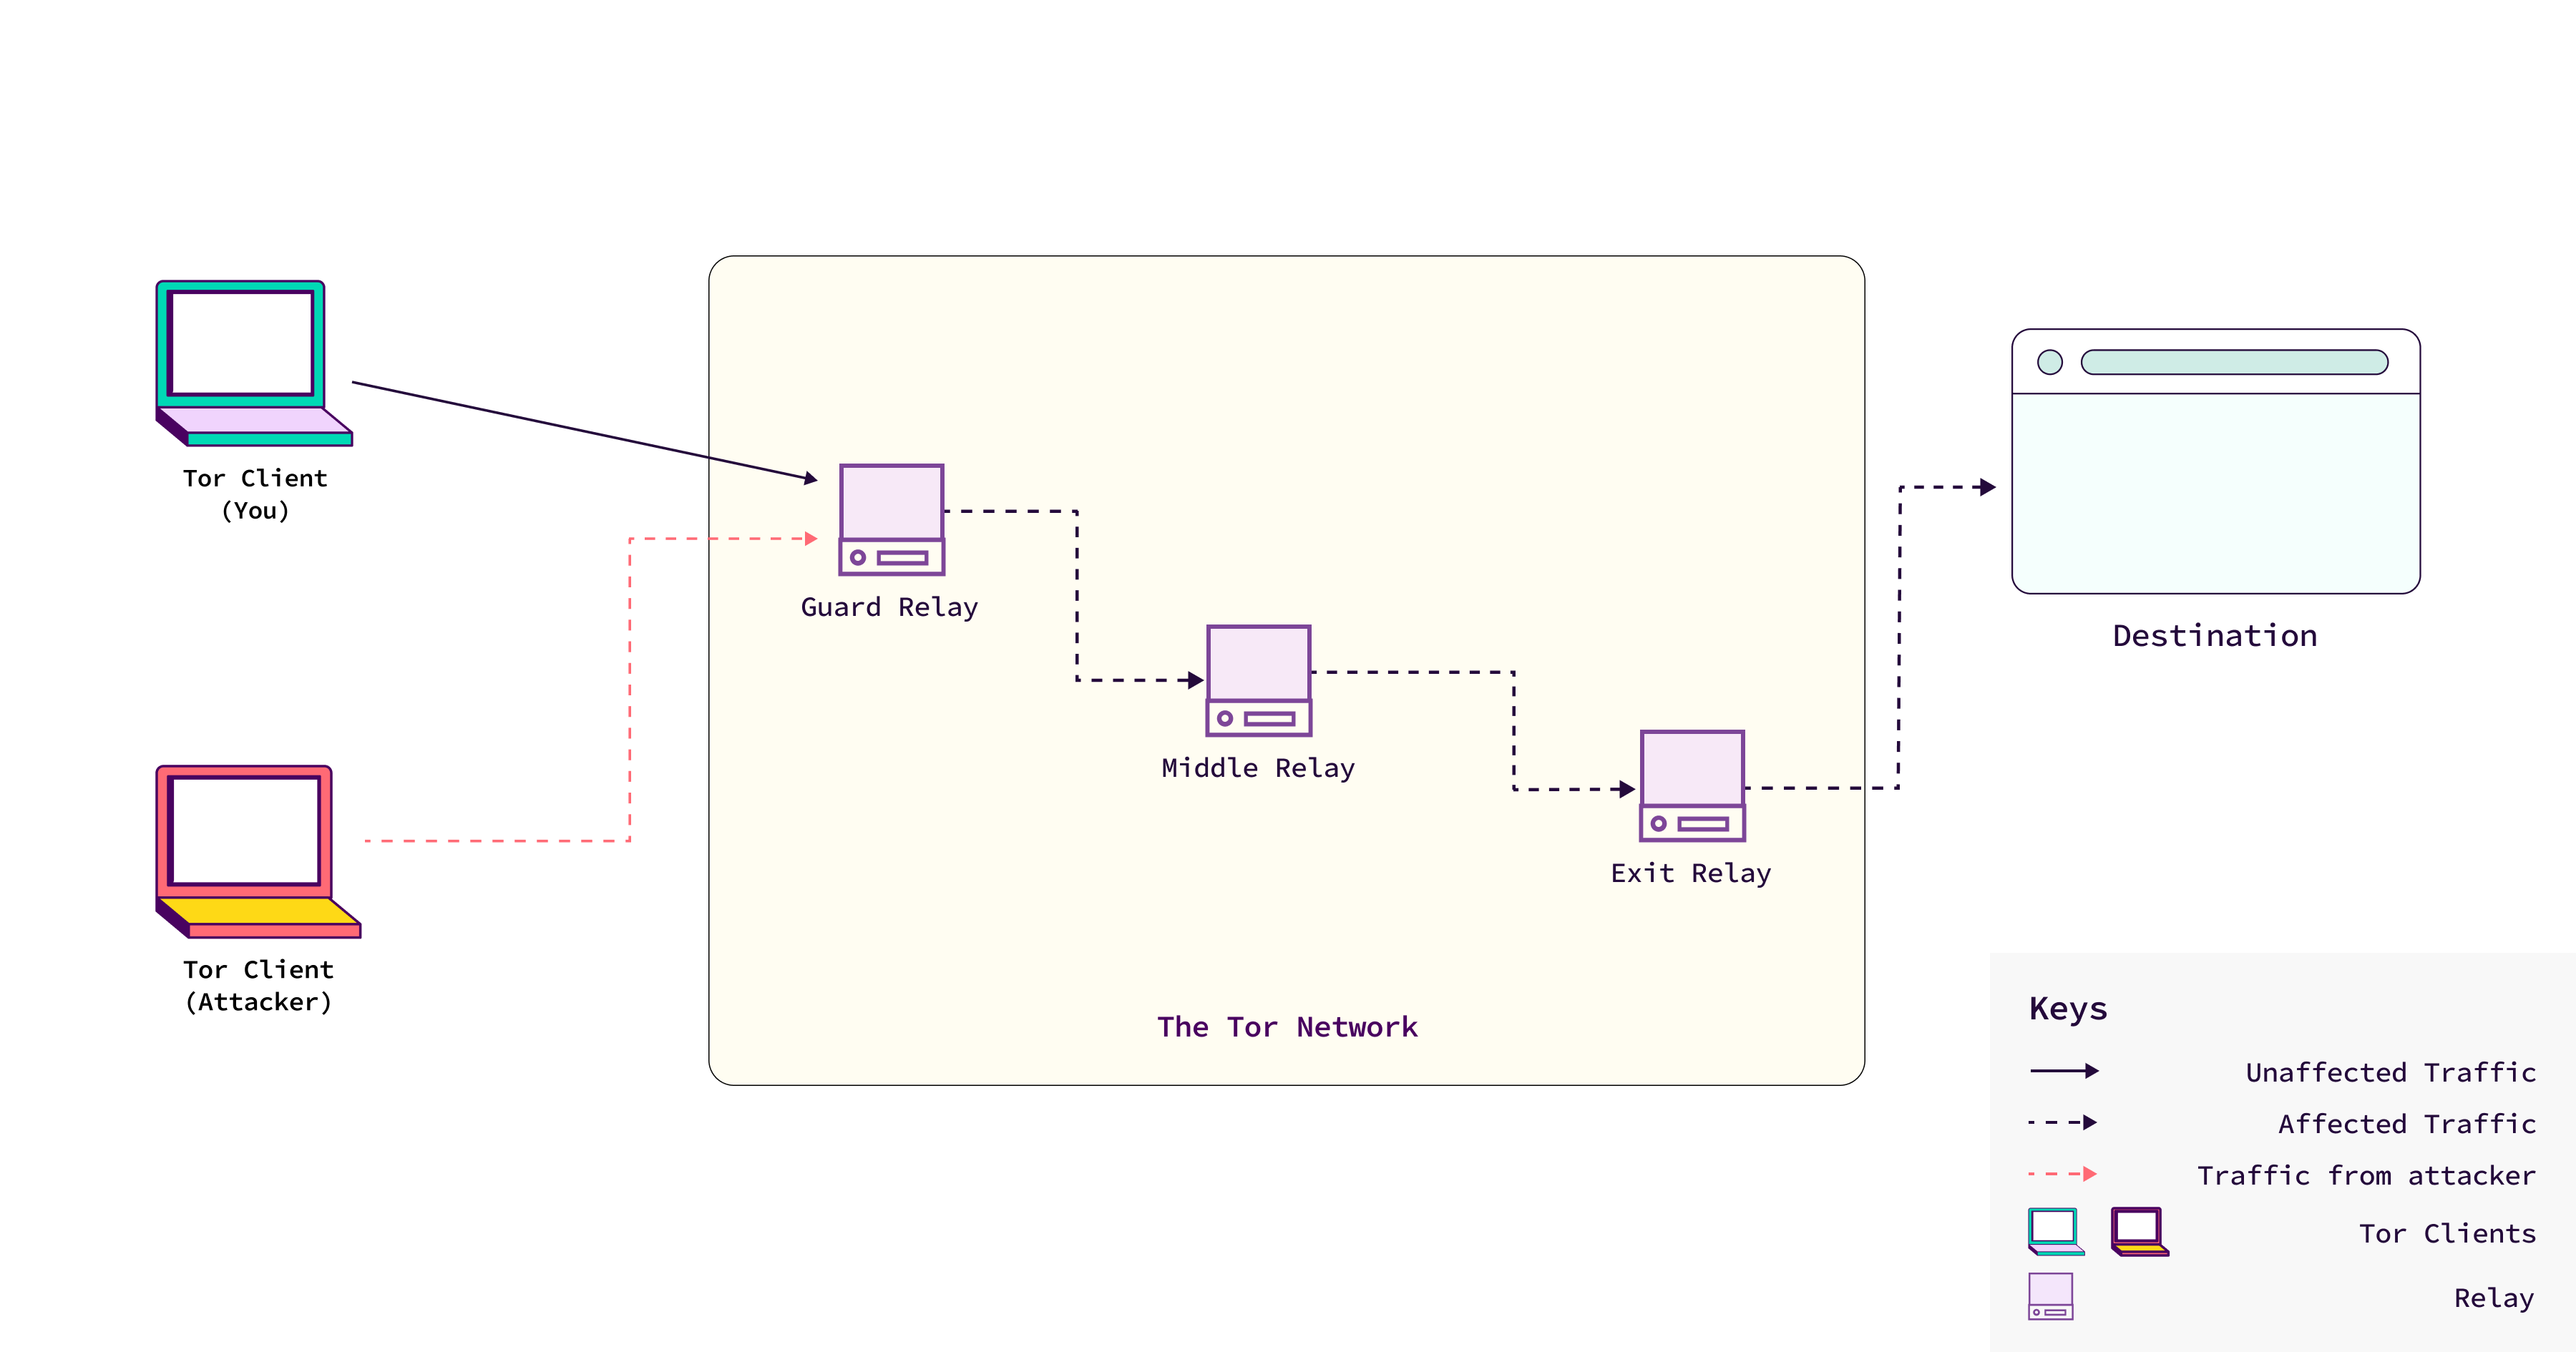
Ils pourraient inonder le réseau d’un volume de trafic écrasant en utilisant des services externes, ou en exploitant le protocole Tor lui-même.
Ce trafic ne provient pas nécessairement d’un seul client ; il peut être réparti entre de nombreux clients dans le cadre d’une attaque coordonnée.
Le résultat est un réseau considérablement ralenti, où les utilisateurs légitimes peinent à se connecter ou à utiliser Tor efficacement.
Cette perturbation peut aussi décourager les opérateurs de relais, qui finissent parfois par arrêter leurs relais, ce qui affaiblit involontairement le réseau : un objectif possible de l’attaquant.