Ces attaquants comprennent des entités comme l’administrateur de votre routeur Wi-Fi, votre fournisseur d’accès à Internet (FAI), votre hébergeur ou votre service de réseau privé virtuel (VPN).
Leur proximité avec votre chemin de connexion leur offre des occasions uniques de recueillir des informations ou de manipuler votre trafic d’une manière inaccessible à des adversaires plus éloignés.
Toutefois, les FAI ou hébergeurs qui gèrent les relais Tor que vous utilisez pour vous connecter au réseau Tor, ainsi que tous les autres FAI et routeurs situés sur votre chemin vers le réseau, sont également considérés comme des adversaires locaux.
Comment les adversaires locaux attaquent le réseau
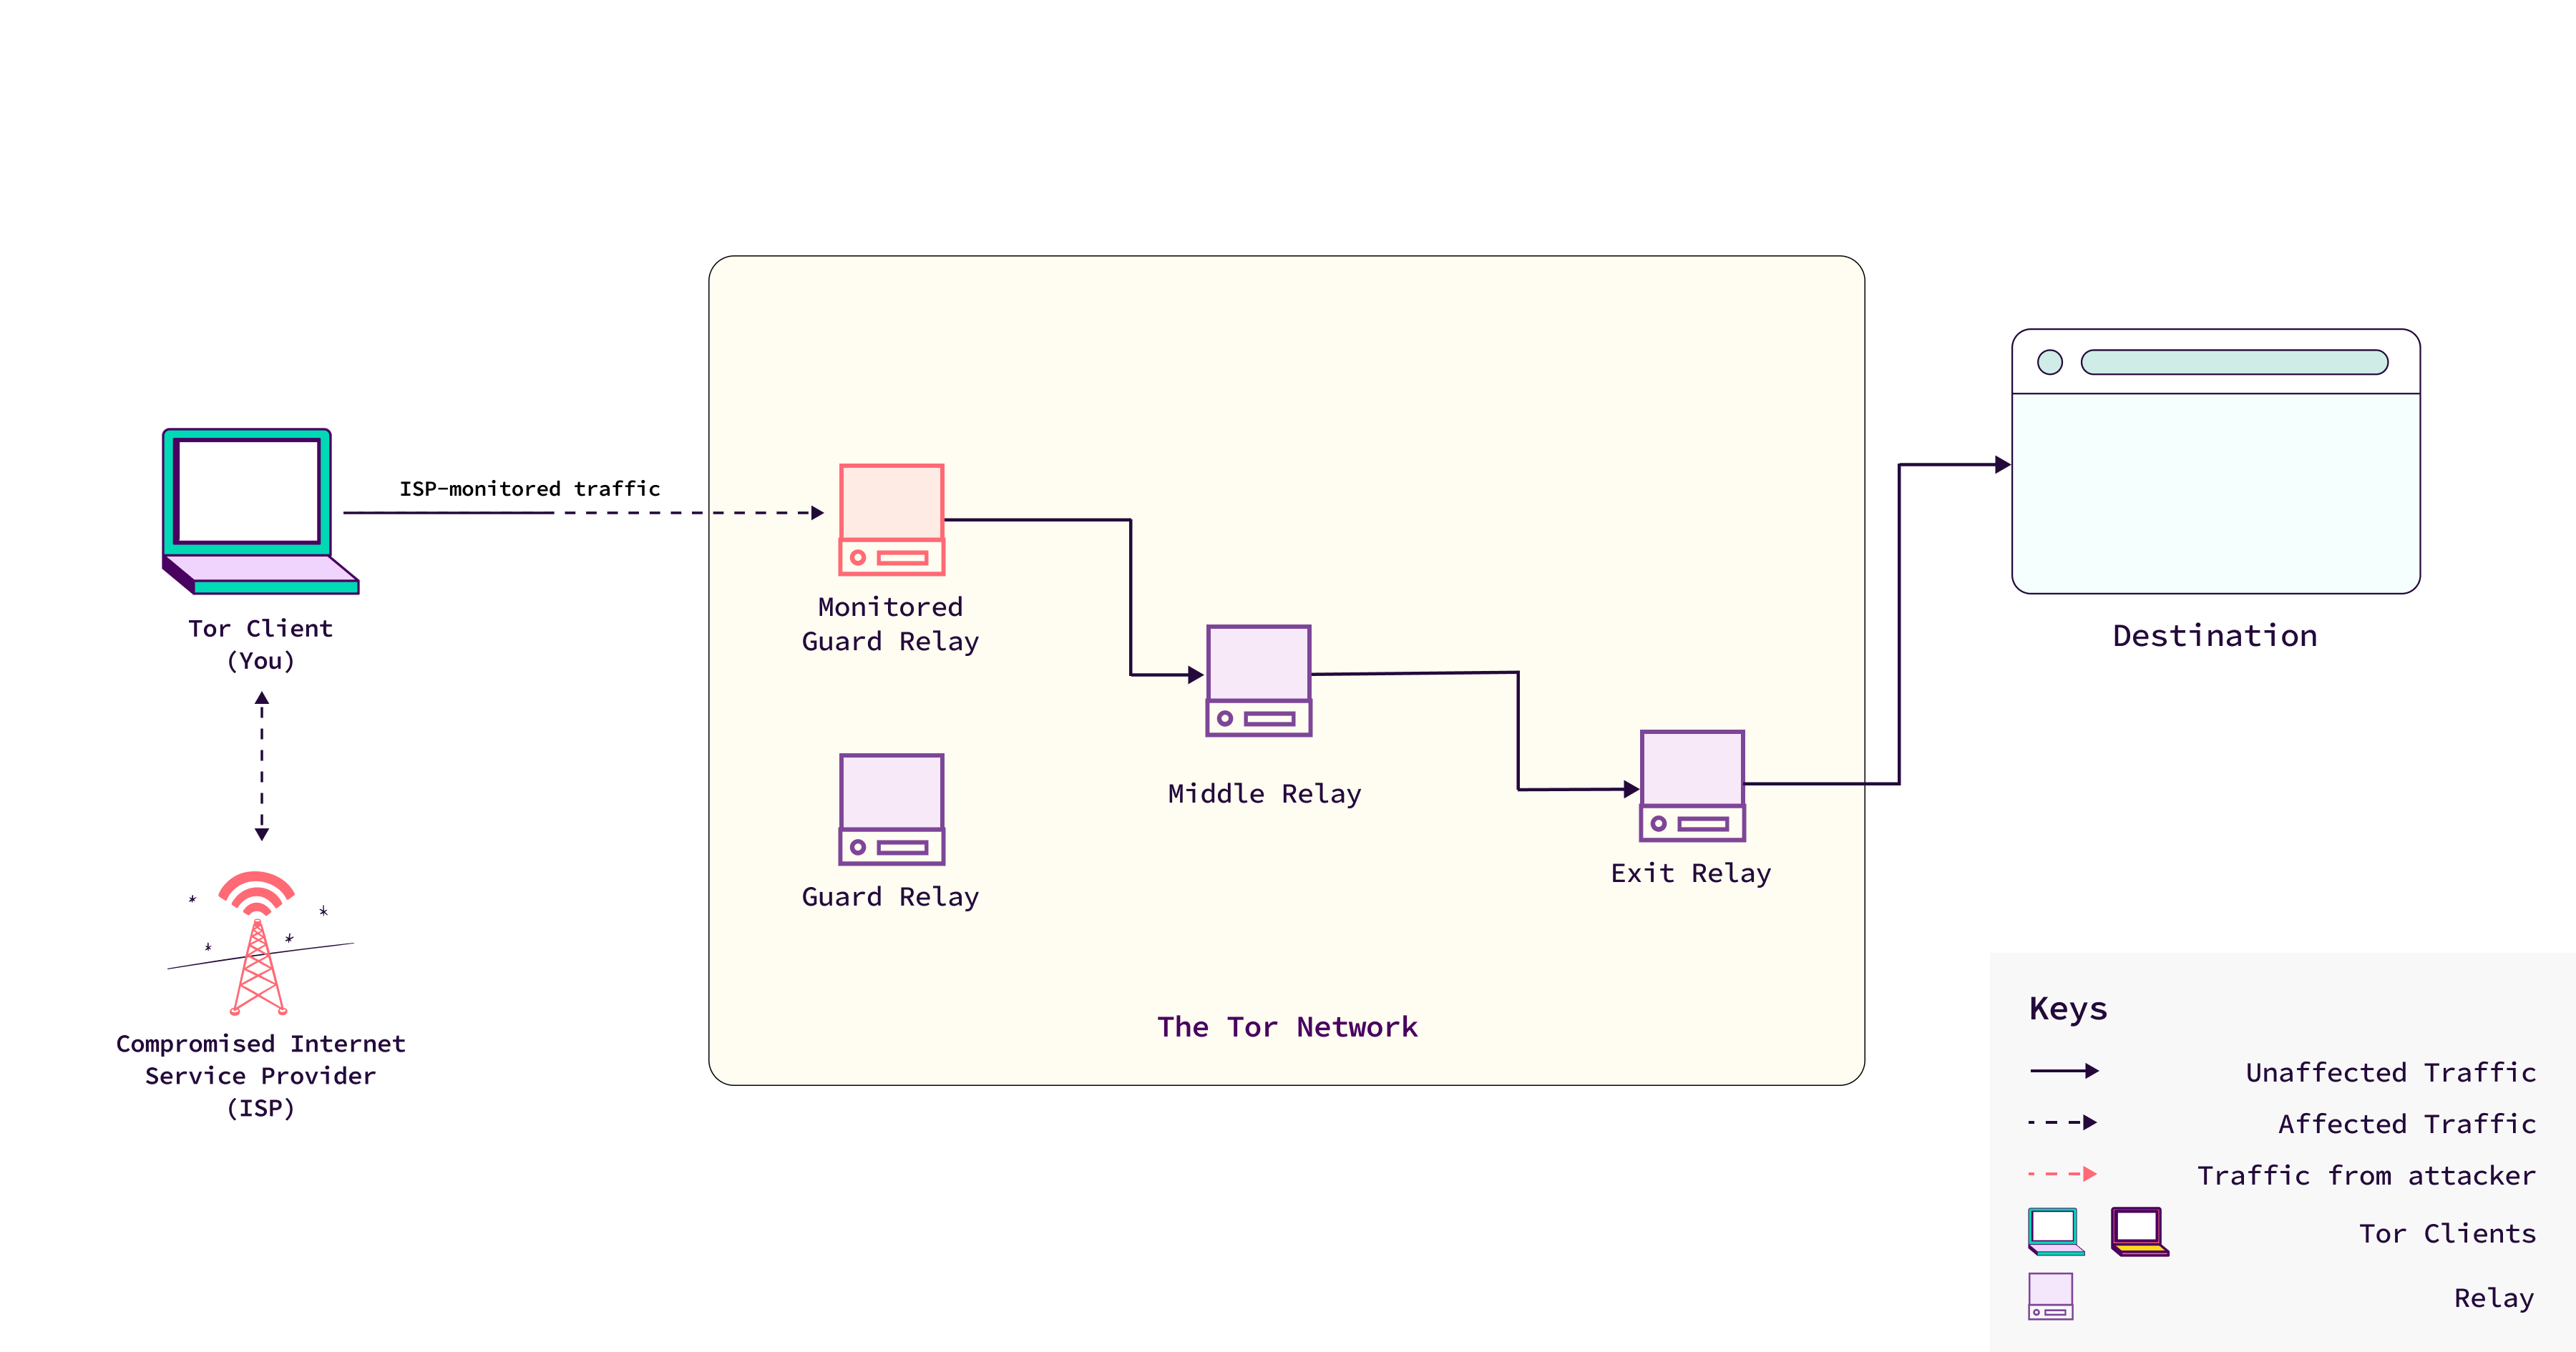
Les adversaires locaux n’ont peut-être pas les vastes capacités de ceux qui contrôlent ou surveillent différents relais du réseau, mais ils restent dangereux, car ils peuvent se concentrer sur les connexions précises qui transitent par leurs systèmes.
Voici quelques-unes des principales façons dont ils peuvent attaquer les utilisateurs de Tor :
- Contrôle des routes du trafic :
Les adversaires locaux peuvent manipuler le routage de votre trafic Tor pour s’assurer qu’il ne passe que par des relais de garde ou des bridges (le premier point de connexion au réseau Tor) qu’ils contrôlent.
Ce faisant, ils augmentent leurs chances de surveiller votre trafic et, potentiellement, de vous désanonymiser. Cette manipulation peut être subtile et difficile à détecter pour les utilisateurs, ce qui en fait une menace redoutable.
- Exploitation des fuites d’informations :
Votre utilisation de Tor peut laisser fuiter des données que des adversaires locaux pourraient vouloir exploiter.
Par exemple, ces fuites pourraient révéler dans votre trafic des schémas qui faciliteraient votre désanonymisation par un attaquant, ou le rattachement de vos activités à votre personne.
Les adversaires locaux sont particulièrement bien placés pour tirer parti de ces fuites, car ils peuvent surveiller de près votre connexion au réseau Tor.
Exemples d’attaques par un adversaire local
Ces adversaires locaux peuvent mener diverses attaques, notamment :
- Analyse NetFlow : un FAI ou un hébergeur pourrait effectuer une analyse NetFlow, une technique qui surveille les flux de trafic dans un réseau.
En analysant ces flux, ils pourraient repérer des schémas confirmant qu’un trafic donné appartient à un utilisateur particulier, ce qui facilite les tentatives de désanonymisation.
- Exploitation de canaux cachés : si un adversaire local exploite en plus un relais de sortie (le dernier nœud du circuit Tor avant que le trafic ne sorte vers Internet), il pourrait exploiter certaines vulnérabilités, comme les cellules abandonnées, pour faire fuiter vos informations ou vous désanonymiser à votre insu.
Une cellule abandonnée désigne un fragment de données (appelé cellule) qu’un nœud du réseau écarte ou ignore intentionnellement ; lorsqu’une cellule est abandonnée, les données ne progressent plus dans le réseau.
Cette méthode, connue sous le nom de vecteur de canal caché par cellules abandonnées, pourrait permettre à l’attaquant de vous désanonymiser ou de recueillir des informations sur vos activités sur le réseau Tor.