Les attaquants du réseau représentent une menace importante pour la sécurité et la fiabilité du réseau.
Ces attaquants sont ceux qui exploitent ou compromettent des relais au sein du réseau, ou qui manipulent le trafic pour exploiter des faiblesses du protocole Tor.
Leur objectif peut être de désanonymiser les utilisateurs, de dégrader les performances du réseau ou de nuire à la réputation de Tor.
Comment les adversaires du réseau attaquent Tor
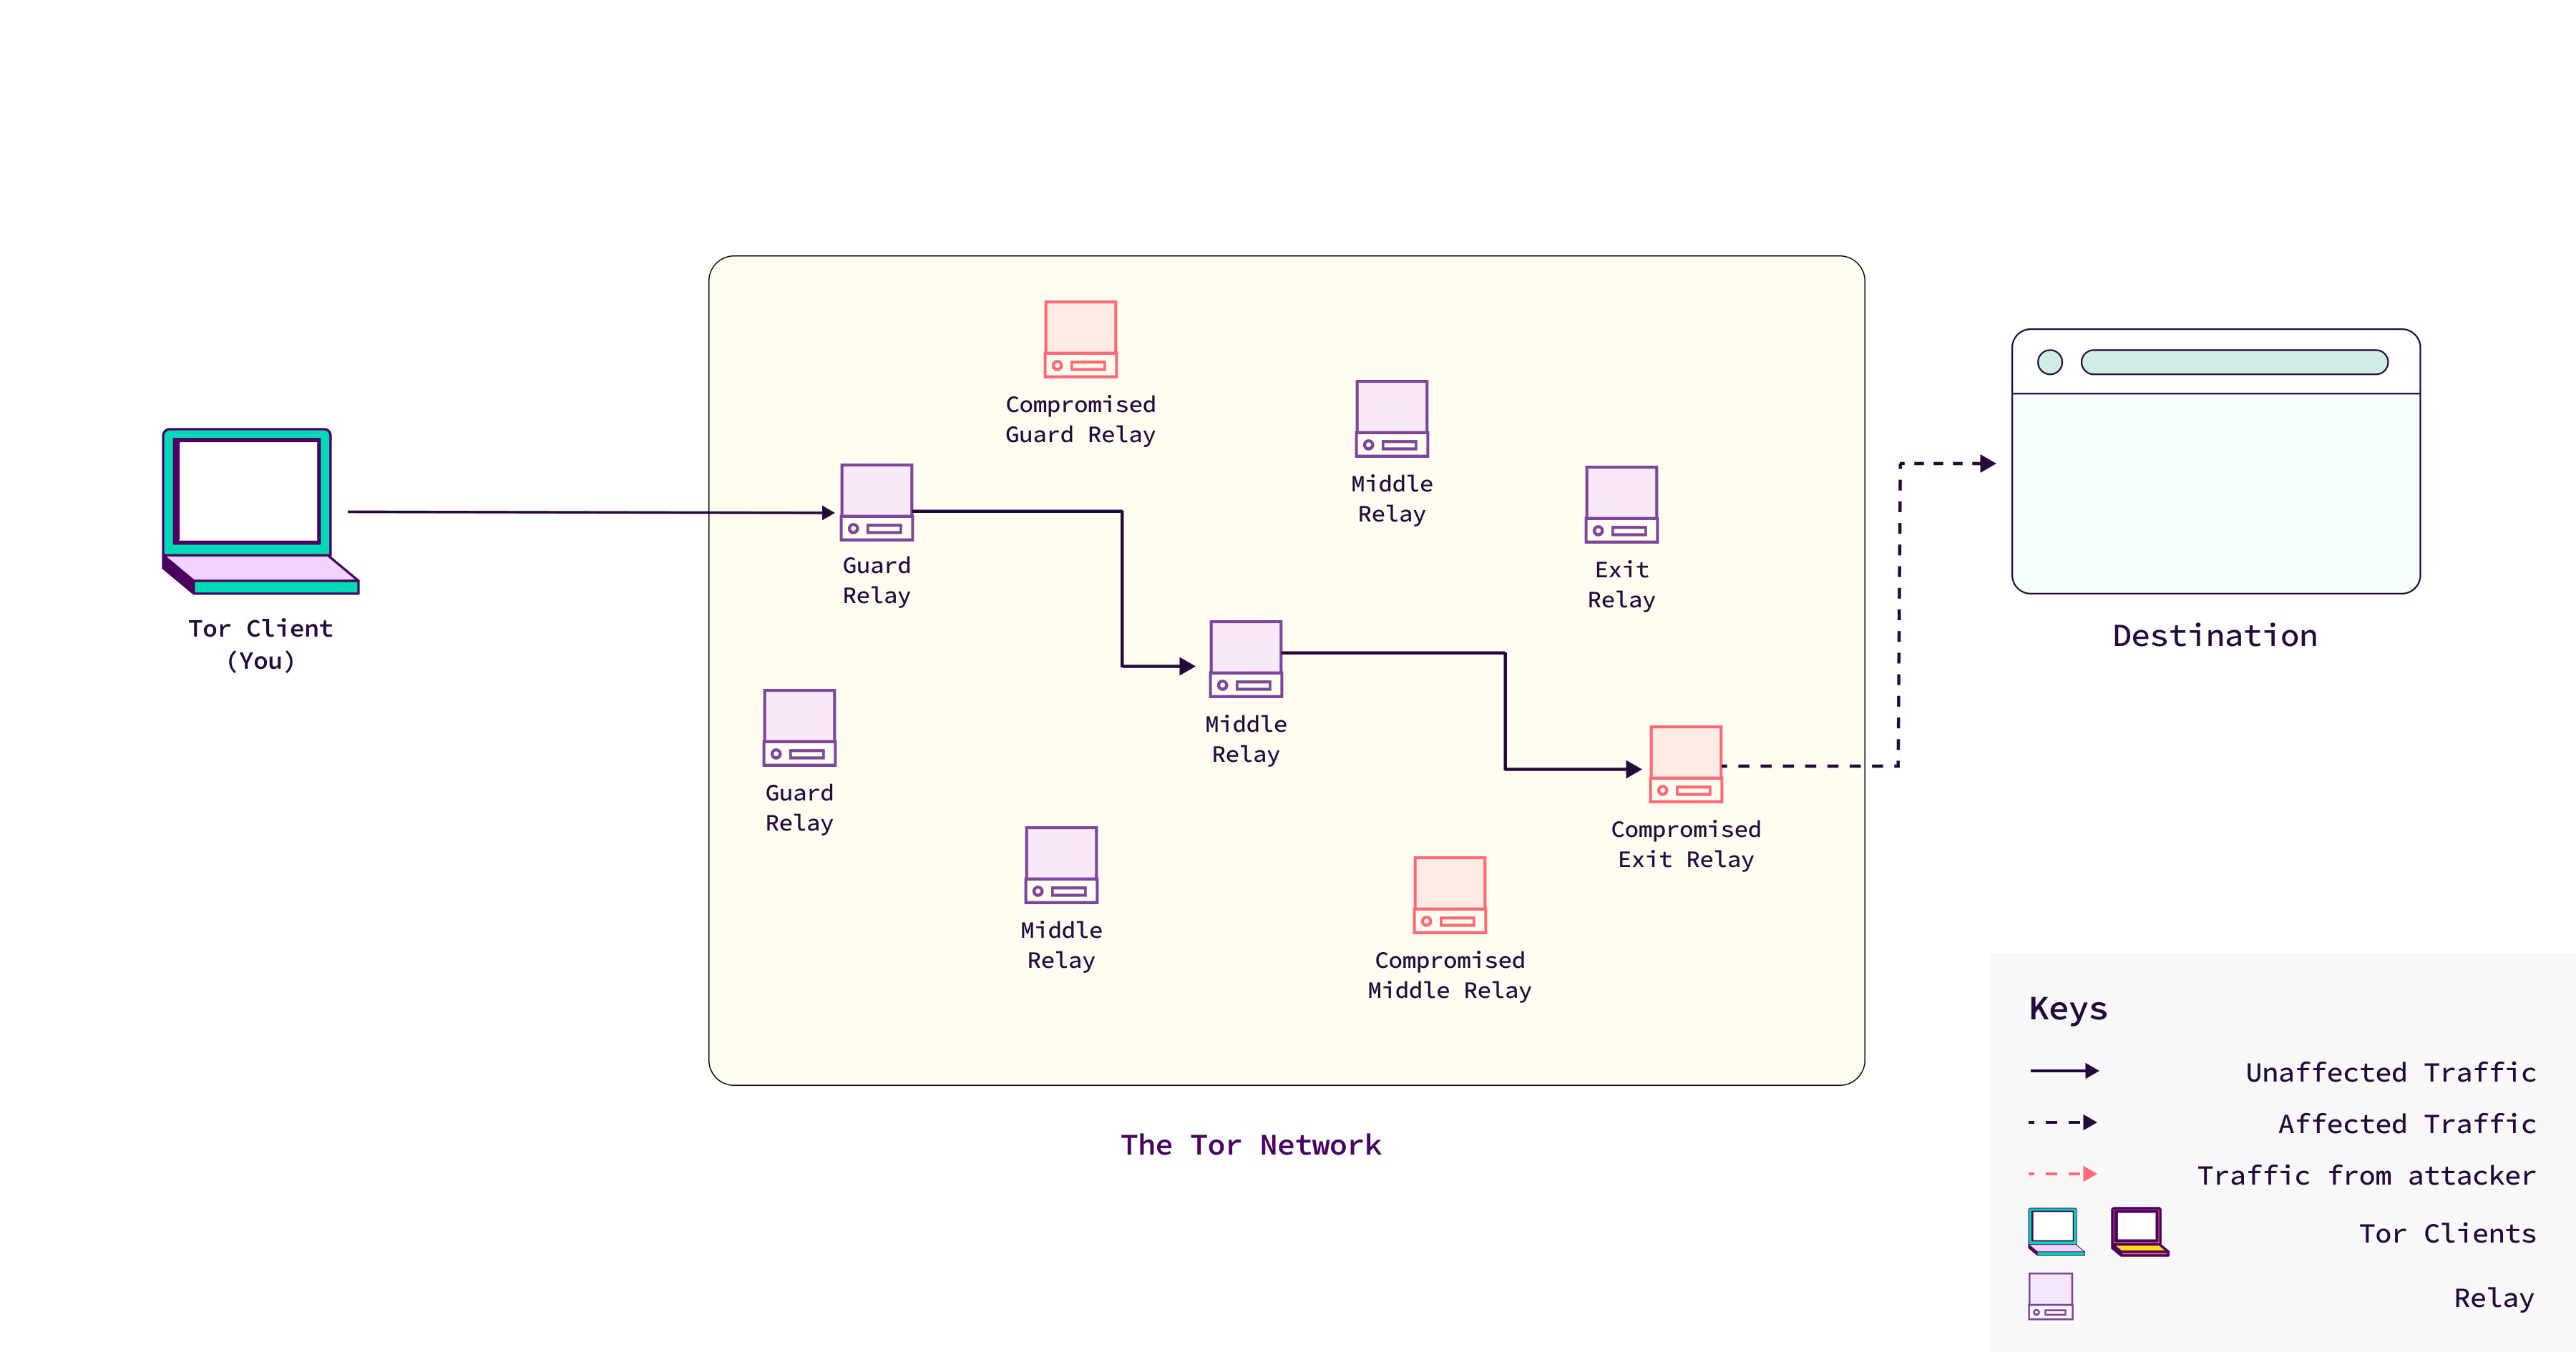
Les adversaires du réseau peuvent mener diverses attaques, qui se répartissent généralement en trois grandes catégories : exploiter des relais malveillants qui mettent en péril la sûreté et la sécurité des utilisateurs, manipuler le protocole de Tor pour faire fuiter des informations, et mener des attaques par déni de service (DoS).
1. Exploitation de relais malveillants
Les attaquants du réseau exploitent souvent des relais configurés pour nuire d’une manière ou d’une autre au réseau ou aux utilisateurs.
Les relais malveillants peuvent être conçus pour :
- Espionner le trafic qui les traverse.
- Perturber la communication entre les utilisateurs de Tor et le réseau.
- Collecter des données pouvant servir à désanonymiser les utilisateurs.
Les relais malveillants peuvent aussi être délibérément mal configurés pour introduire des vulnérabilités dans le réseau.
Ces relais peuvent ne pas respecter correctement le protocole, produisant un trafic qui laisse fuiter des informations et facilite le pistage des utilisateurs.
Un attaquant pourrait exploiter un relais de sortie malveillant (le dernier nœud, où le trafic quitte le réseau Tor pour rejoindre l’Internet ouvert) conçu délibérément pour voler des données sensibles comme des cryptomonnaies, détourner des comptes en ligne, journaliser l’activité des utilisateurs ou exploiter des vulnérabilités du protocole Tor.
Cela permet à l’attaquant d’intercepter et de manipuler le trafic, ce qui fait peser des risques importants sur les utilisateurs qui comptent sur Tor pour une navigation sûre et anonyme.
Tor travaille activement à détecter et à retirer ces relais, mais les attaquants tentent souvent d’échapper à la détection en dissimulant la vraie nature de leurs relais, par exemple en mentant sur des propriétés essentielles du relais ou en contrariant les efforts d’analyse de Tor.
2. Exploitation des fuites d’informations
Le protocole de Tor, bien que conçu pour protéger l’anonymat des utilisateurs, présente des fuites d’informations connues, ou « canaux auxiliaires », que les attaquants peuvent exploiter.
Un adversaire du réseau qui exploite des relais peut tirer parti de ces fuites pour :
- Désanonymiser directement les utilisateurs en corrélant les schémas de trafic entre les points d’entrée et de sortie du réseau Tor.
- Faciliter d’autres tentatives de désanonymisation en fournissant des données supplémentaires qui permettent de confirmer plus aisément quel trafic appartient à un utilisateur donné.
Ces fuites d’informations sont détaillées dans la proposition 344, qui souligne la gravité de chacune d’elles.
Bien que toutes n’exigent pas d’exploiter des relais, les adversaires du réseau qui en exploitent sont mieux placés pour voir davantage de trafic et effectuer une analyse du trafic, ce qui rend leurs attaques plus efficaces.
3. Attaques par déni de service (DoS)
Les adversaires du réseau peuvent aussi recourir à des attaques DoS pour dégrader les performances du réseau Tor et le rendre lent ou peu fiable.
Ces attaques peuvent :
- Exploiter des vulnérabilités du protocole Tor pour générer d’importants volumes de trafic et submerger le réseau.
- Utiliser des services externes pour inonder le réseau de trafic et provoquer une congestion.
L’objectif d’une attaque DoS est souvent de dissuader les utilisateurs de se servir de Tor en le rendant si lent ou si inutilisable qu’ils se tournent vers des solutions moins sûres.
Une attaque DoS peut aussi décourager les bénévoles qui font tourner des relais, au point qu’ils arrêtent leurs relais, ce qui affaiblit le réseau et le rend plus vulnérable à d’autres attaques.
La présence de relais malveillants ou mal configurés, ainsi que le risque d’attaques DoS, peuvent gravement compromettre la sécurité, la fiabilité et la réputation de Tor.
Si les utilisateurs perçoivent le réseau comme peu sûr ou lent, ils risquent de cesser de l’utiliser, ce qui réduit l’anonymat global du réseau (plus les utilisateurs sont nombreux, plus il est difficile de pister un trafic individuel).
Comme le Projet Tor dépend de bénévoles pour les relais et de financements externes, des attaques fréquentes pourraient décourager les opérateurs et nuire au financement, deux éléments essentiels au fonctionnement du réseau.
Bien que Tor dispose de systèmes pour détecter et retirer ces menaces, les attaquants font constamment évoluer leurs tactiques pour échapper à la détection et affaiblir le réseau.
Une compréhension approfondie de ces menaces et une vigilance constante sont essentielles pour préserver la sécurité et l’utilisabilité du réseau Tor.