Si Tor offre une protection, il fait aussi face à de nombreuses menaces de la part d’attaquants qui cherchent à saper sa sécurité.
Ces attaquants peuvent tenter de porter atteinte à la vie privée des utilisateurs de Tor par toute une gamme de tactiques, de la ruse technique complexe au simple mensonge.
Que vous soyez un utilisateur régulier de Tor ou simplement intéressé par la vie privée en ligne, comprendre ces enjeux est essentiel à votre sécurité en ligne.
1. Analyse du trafic : observer comment les données circulent
Imaginez que vous envoyez une lettre secrète par l’intermédiaire d’une série d’amis.
Chaque ami passe la lettre au suivant, et le dernier ami la remet au destinataire.
Même si la lettre est cachetée, une personne qui observe peut deviner à qui vous écrivez en voyant à qui vous avez remis la lettre et qui l’a reçue à l’autre bout.
Les attaquants utilisent une méthode similaire appelée analyse du trafic.
Ils n’ont pas besoin de lire vos messages : ils peuvent tenter de découvrir qui parle à qui simplement en observant comment les données circulent dans le réseau Tor.
Si un attaquant voit des données entrer dans le réseau Tor depuis votre ordinateur et voit des données similaires en sortir de l’autre côté, il peut deviner que ces données sont liées, même si elles sont chiffrées.
Par exemple, un attaquant peut surveiller votre connexion à Internet (peut-être par l’intermédiaire de votre fournisseur d’accès à Internet).
Ainsi, ils peuvent remarquer que vous envoyez une quantité précise de données dans le réseau Tor à un moment donné, ou que des données sortent du réseau Tor avec un moment et une taille similaires.
En comparant ces motifs, ils peuvent deviner quel utilisateur de Tor est connecté à quel site web ou service, même si les données elles-mêmes sont chiffrées.
2. Relais malveillants : de mauvais amis dans la chaîne
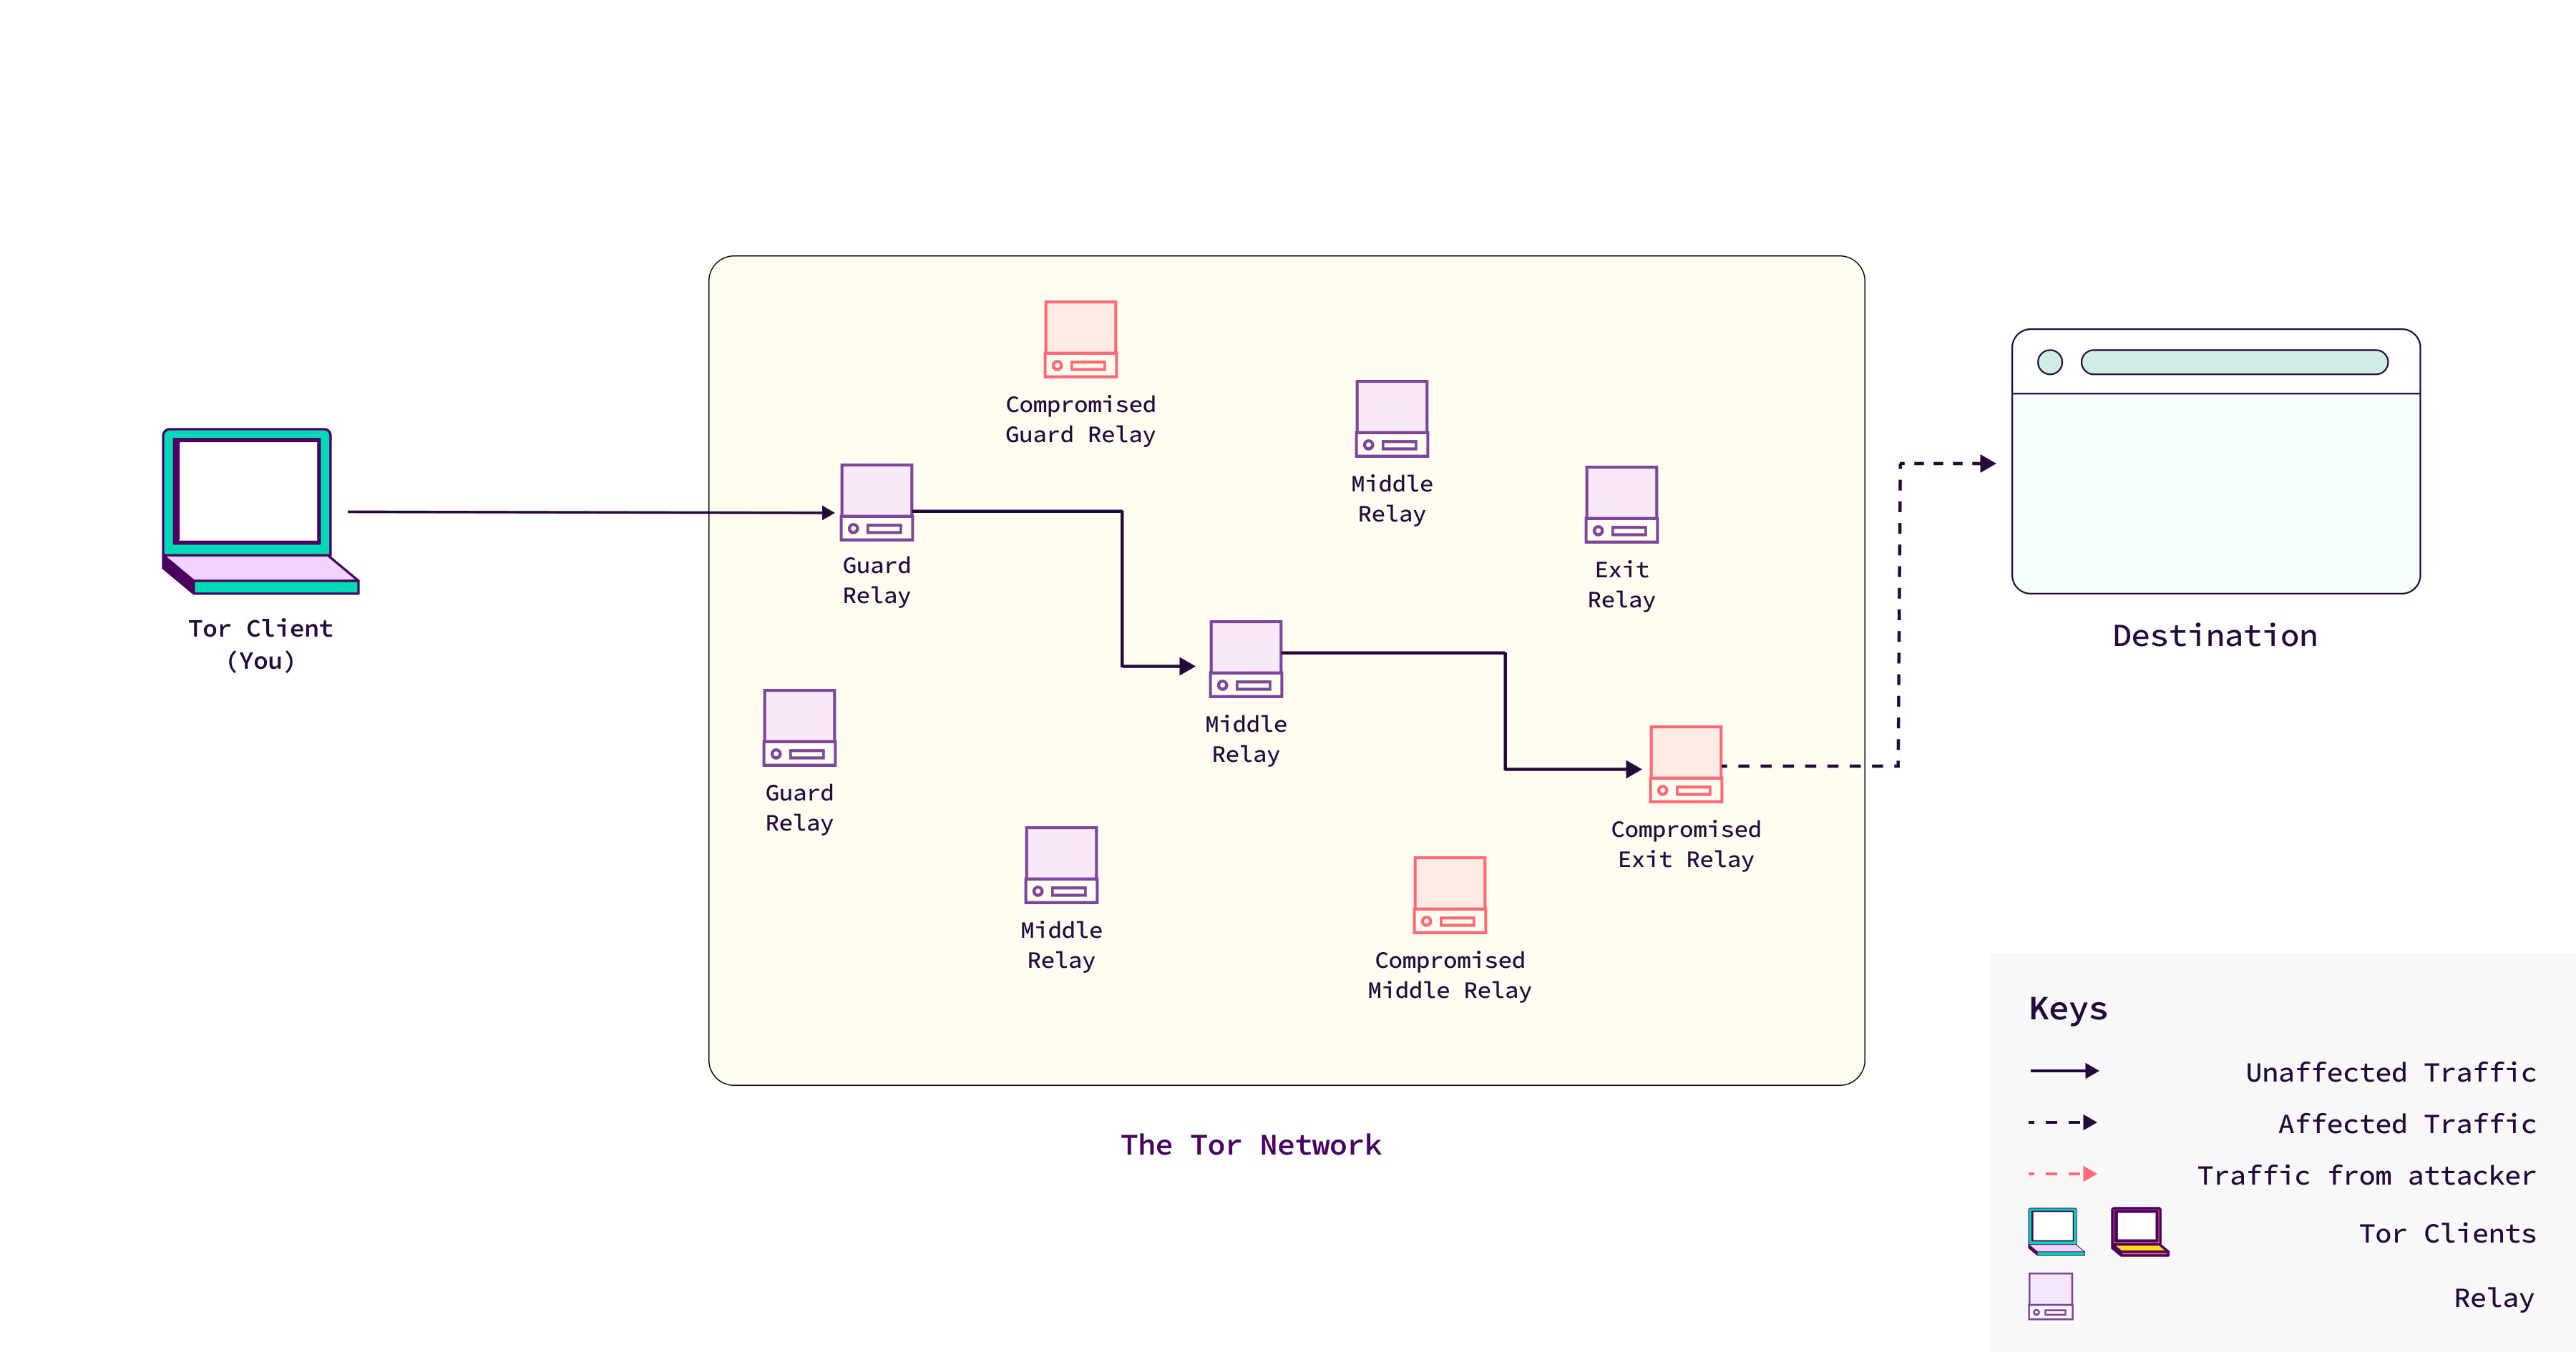
Le réseau Tor repose sur des bénévoles qui font tourner des relais (comme les amis de notre exemple de la lettre secrète).
Certains relais reçoivent les données, d’autres les transmettent, et d’autres encore les font sortir du réseau.
Mais que se passe-t-il si l’un de ces relais est géré par quelqu’un de mal intentionné ?
Un relais malveillant est comme un ami de la chaîne qui ouvre secrètement la lettre pour la lire, voire la modifier, avant de la transmettre.
Si un attaquant fait tourner un relais de sortie (le dernier relais avant que vos données ne quittent le réseau Tor), il pourrait tenter d’espionner vos données si elles ne sont pas correctement chiffrées.
Pour éviter cela, utilisez toujours des sites web en HTTPS, qui chiffrent votre trafic de bout en bout, et évitez de transmettre des informations sensibles par des connexions non chiffrées lorsque vous utilisez Tor.
3. Désanonymisation : révéler votre identité
La désanonymisation, c’est lorsque quelqu’un découvre qui vous êtes vraiment, alors même que vous essayez de rester anonyme.
Les attaquants peuvent recourir à différentes astuces pour y parvenir.
Imaginez que quelqu’un frappe à votre porte et, dès que vous ouvrez, vous prenne rapidement en photo.
Ils n’ont pas eu besoin de vous suivre toute la journée pour savoir où vous habitez : il leur suffisait de vous surprendre au bon moment.
Les attaquants peuvent faire quelque chose de similaire en observant les motifs de votre activité en ligne : ils font tourner des relais malveillants et lancent des attaques DDoS pour que davantage de trafic soit acheminé par leurs propres relais.
4. Attaques DDoS : surcharger le réseau
Une attaque par déni de service distribué (DDoS) consiste, pour un attaquant, à envoyer tant de trafic vers un site web ou un réseau qu’il se retrouve submergé et cesse de fonctionner.
C’est comme inonder un magasin de tant de clients que plus personne ne peut passer la porte.
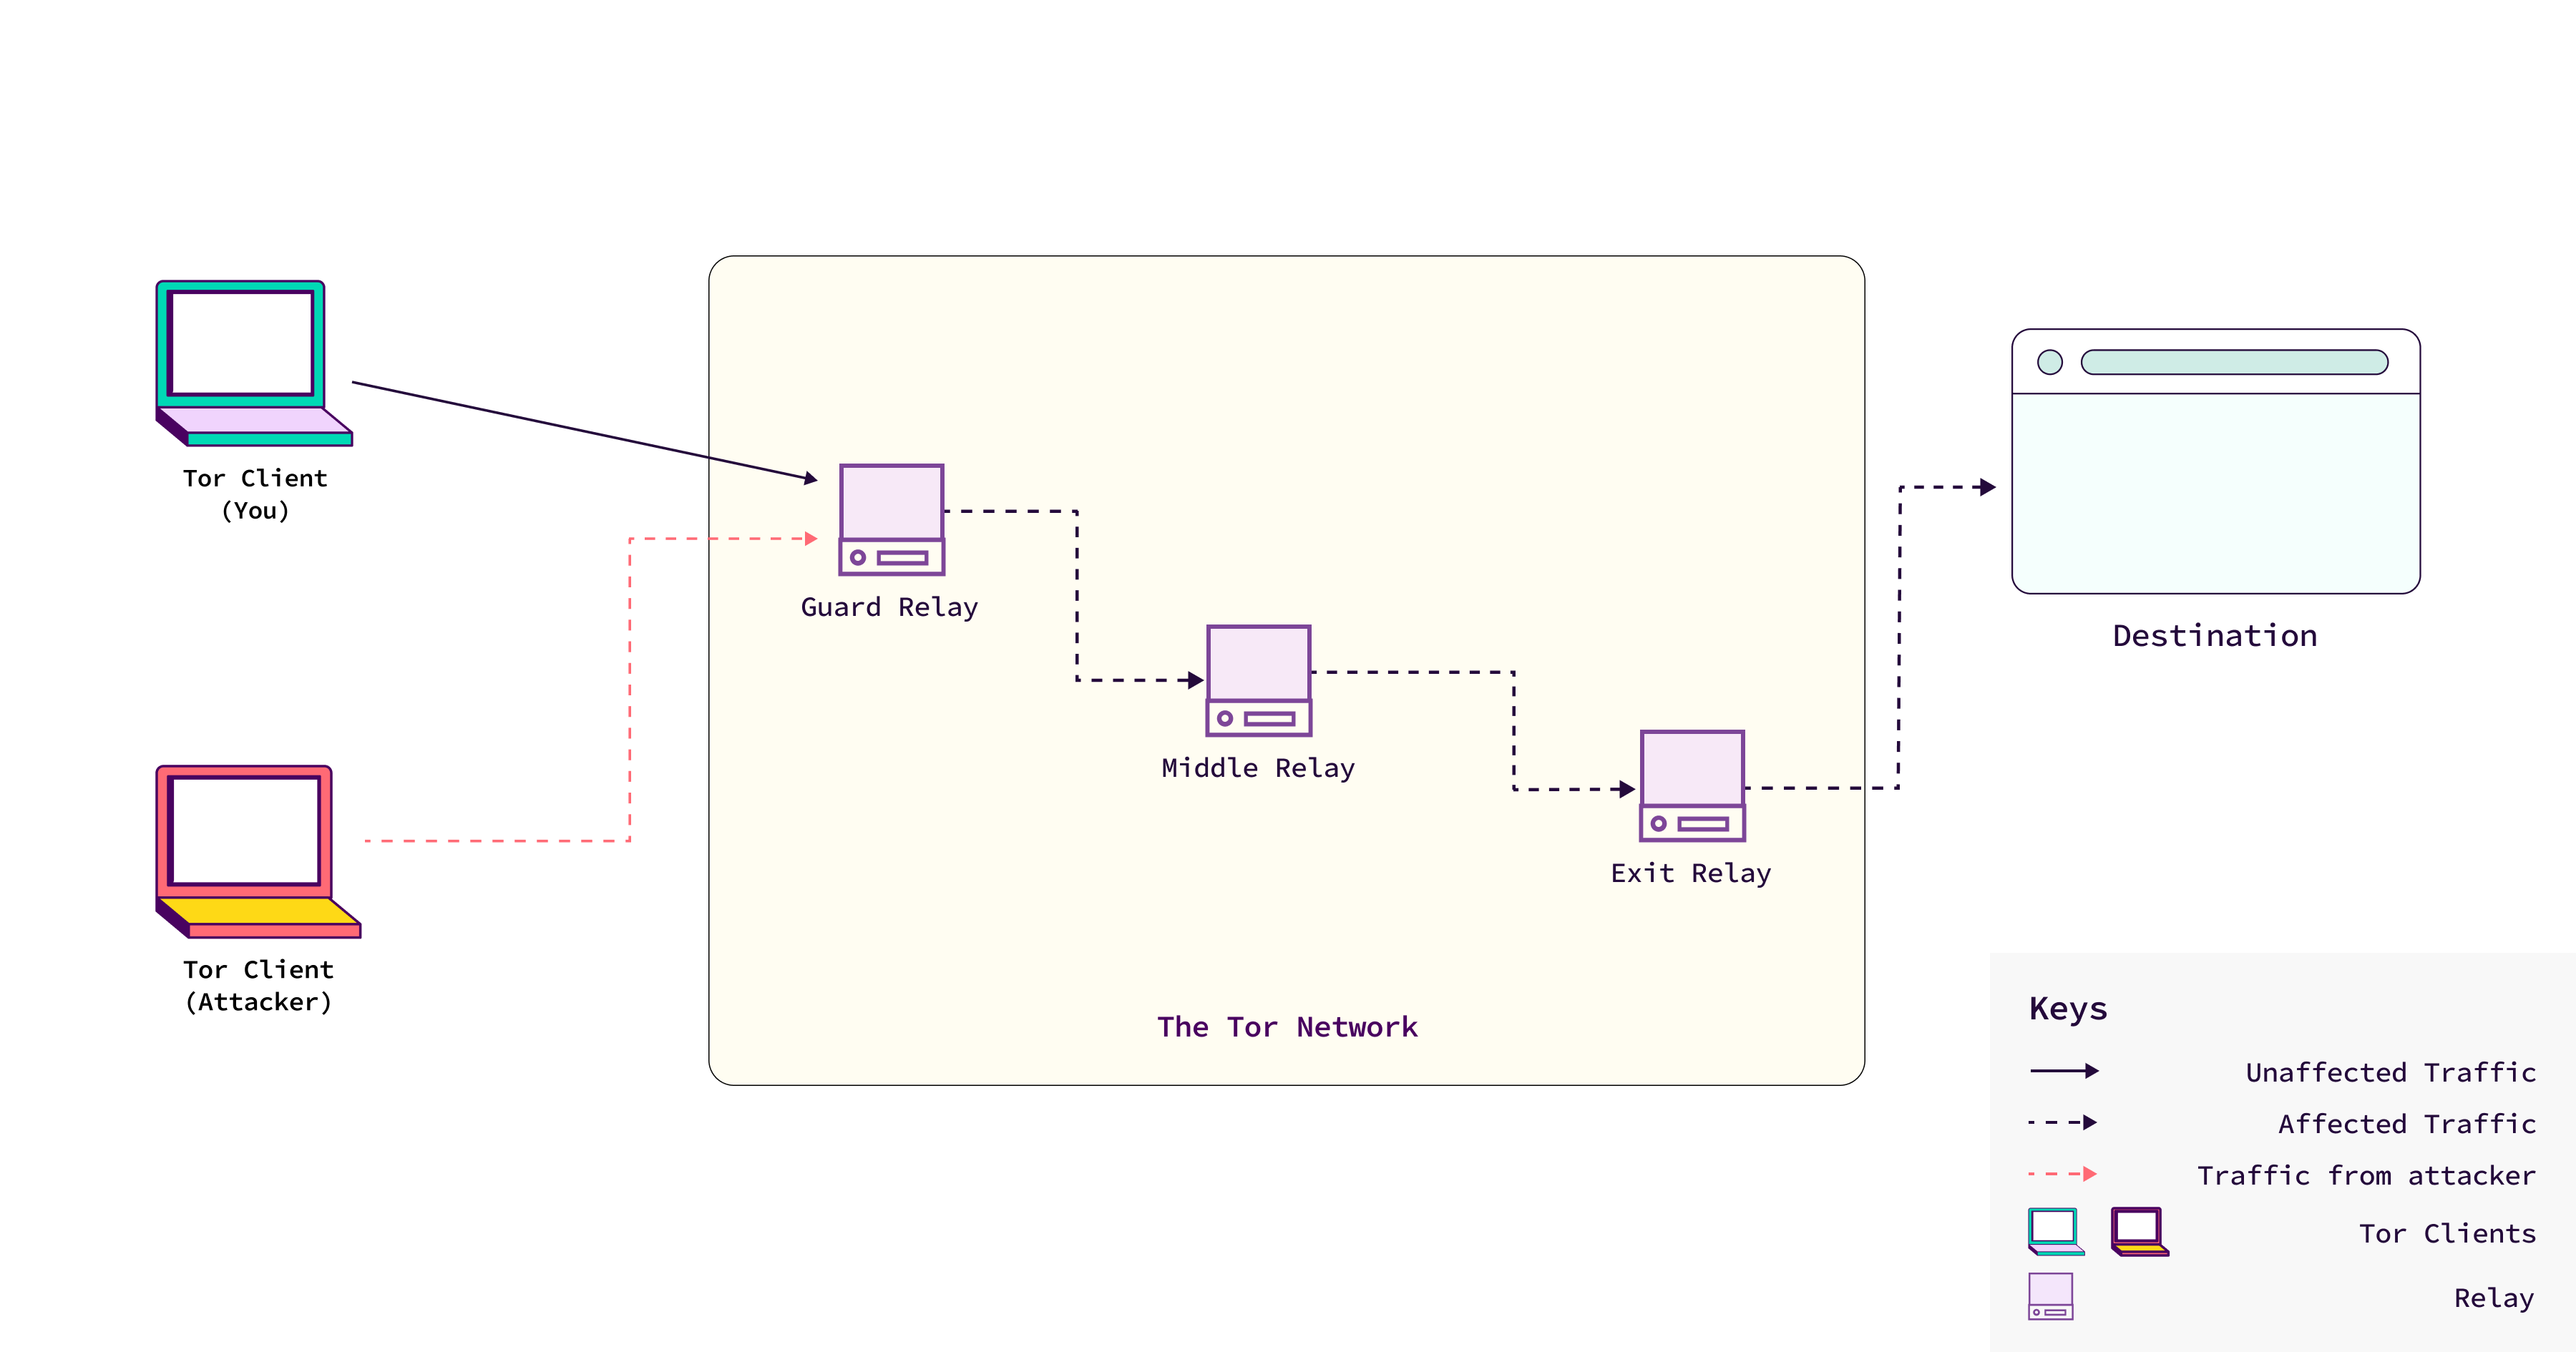
Si un attaquant ne veut pas que les gens utilisent Tor, il peut envoyer une énorme quantité de trafic vers les relais de Tor, ce qui rend la connexion difficile, voire impossible, pour les vrais utilisateurs.
5. Collaboration avec les FAI : espionner par votre fournisseur d’accès à Internet
Les fournisseurs d’accès à Internet (FAI) sont les entreprises qui vous connectent à Internet.
Dans certains cas, les attaquants peuvent collaborer avec des FAI pour surveiller ou contrôler ce que vous faites en ligne.
Imaginez que votre facteur (le FAI) puisse choisir des centres de tri précis qu’il contrôle, non pas pour ouvrir vos lettres, mais pour surveiller où elles vont et quand.
De même, des adversaires locaux peuvent manipuler votre trafic Tor pour s’assurer qu’il passe par des relais de garde ou des bridges qu’ils contrôlent (les premiers points de connexion au réseau Tor).
Même s’ils ne peuvent pas lire votre trafic, cela augmente leurs chances de pister votre activité et, potentiellement, de vous identifier grâce aux motifs de trafic.
Dans certains pays, les FAI peuvent être contraints de surveiller ou de bloquer le trafic Tor, ce qui vous complique l’utilisation du réseau.
Tor offre un outil puissant pour la vie privée en ligne, mais il est important de comprendre qu’il n’est pas invincible.
Les personnes qui veulent briser les protections de Tor utilisent de nombreuses méthodes différentes.
Pour rester en sécurité en ligne, il est essentiel d’avoir conscience de ces menaces.
En comprenant comment Tor fonctionne et quels sont les risques, vous pouvez faire des choix éclairés pour protéger votre vie privée.